¿Cuáles son los estándares internacionales para cómo se entrenan modelos de IA con datos médicos?
Estándares internacionales clave para entrenar modelos de IA con datos médicos
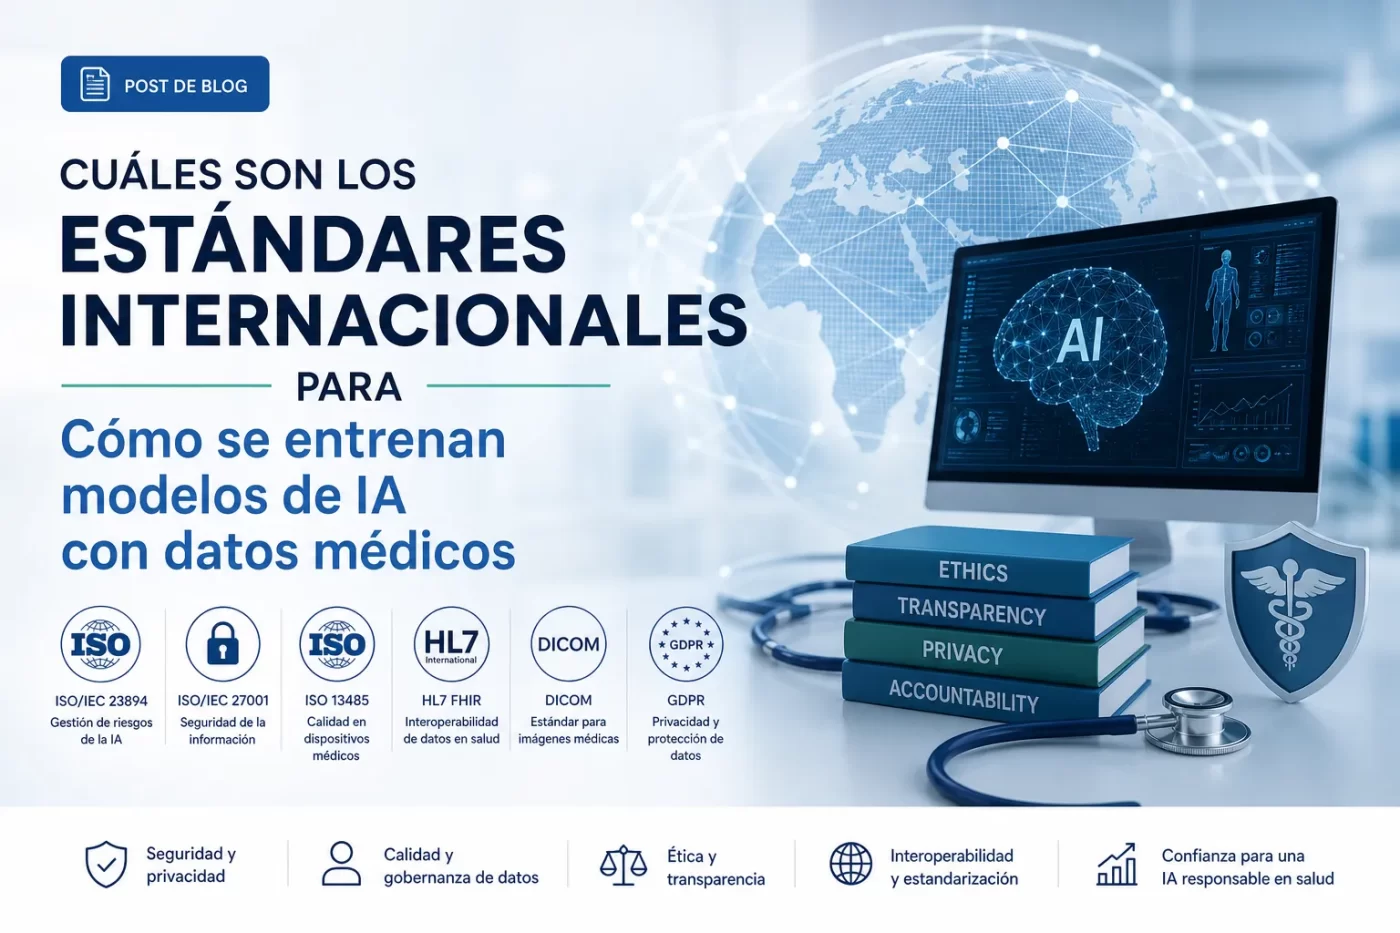
Entrenar modelos de IA con datos médicos exige cumplir marcos regulatorios y técnicos internacionales que protejan la privacidad, la seguridad y la calidad clínica de los datos. Normas y marcos como el RGPD (Unión Europea) y la HIPAA (EE. UU.) establecen requisitos de protección de datos personales y gobernanza; el EU AI Act y las guías de la FDA sobre IA/ML en dispositivos médicos condicionan cómo se diseñan, validan y mantienen modelos que afectan la atención. Para gestionar riesgos y transparencia, el NIST AI Risk Management Framework y los principios de la OCDE ofrecen orientación internacional sobre evaluación de riesgos, explicabilidad y responsabilidad.
Marcos y normas clave
- RGPD: requisitos de tratamiento, consentimiento y derechos de los titulares de datos en la UE.
- HIPAA: reglas de privacidad y seguridad para información de salud protegida en EE. UU.
- EU AI Act / FDA guidance: obligaciones regulatorias para sistemas de IA en salud según su nivel de riesgo.
- NIST AI RMF y NIST SP relevantes: marcos de gestión de riesgos y buenas prácticas técnicas.
- OCDE y WHO: principios éticos y recomendaciones específicas para IA en salud.
Los estándares técnicos de gestión de la seguridad y calidad que suelen exigirse al entrenar modelos con datos clínicos incluyen ISO/IEC 27001 (gestión de seguridad de la información) e ISO 27799 (seguridad en información de salud), así como ISO/IEC 27018 para protección de datos en la nube. Cuando el modelo forma parte de un producto sanitario, normas como ISO 13485 (sistemas de gestión de calidad), IEC 62304 (ciclo de vida del software médico) e ISO 14971 (gestión del riesgo de dispositivos médicos) guían requisitos de documentación, verificación y gestión de riesgos durante el entrenamiento y despliegue.
A nivel operativo, los estándares y marcos impulsan prácticas concretas: gobernanza de datos, control de acceso, pseudonimización y técnicas de minimización para cumplir privacidad, procedimientos de trazabilidad y versión de datos/modelos, auditoría y registros de entrenamiento, y evaluación continua de sesgos y desempeño clínico. Adoptar principios como FAIR (datos interoperables y reutilizables), integrar el NIST AI RMF y seguir las recomendaciones de la OCDE/WHO ayuda a garantizar que el entrenamiento sea seguro, reproducible y conforme a normativa cuando se usan datos médicos.
Privacidad y cumplimiento legal: GDPR, HIPAA y buenas prácticas para datos de salud
GDPR: El Reglamento General de Protección de Datos trata los datos de salud como categorías especiales (art. 9), por lo que su tratamiento requiere una base legal más estricta (por ejemplo, consentimiento explícito o cumplimiento de obligaciones laborales/sanitarias) y medidas adicionales de protección. El RGPD reconoce derechos de los interesados como acceso, rectificación, supresión, limitación y portabilidad, exige evaluaciones de impacto (DPIA) para tratamientos de alto riesgo, obliga a llevar un registro de actividades y a notificar brechas a la autoridad de control en un plazo de 72 horas. Para transferencias internacionales serán necesarias garantías como decisiones de adecuación o cláusulas contractuales estándar, y el régimen contempla sanciones administrativas elevadas (hasta 20 millones de euros o el 4 % del volumen de negocio global).
HIPAA: En Estados Unidos, la Ley de Portabilidad y Responsabilidad de Seguros de Salud protege la Protected Health Information (PHI) mediante la Privacy Rule (privacidad) y la Security Rule (seguridad electrónica), que exigen salvaguardas administrativas, físicas y técnicas. HIPAA aplica a covered entities y business associates, que deben formalizar Business Associate Agreements (BAA). Se exige el principio del mínimo necesario, planes de respuesta a incidentes y la notificación de brechas: las notificaciones a HHS deben realizarse sin demora indebida y, en general, dentro de 60 días tras la detección. El incumplimiento puede derivar en multas y sanciones civiles y penales.
Buenas prácticas
- Pseudonimización y cifrado: aplicar cifrado en reposo y en tránsito y técnicas de seudonimización para reducir el riesgo de identificación.
- Control de accesos y principio de mínimos privilegios: autenticación fuerte, gestión de identidades y registros de auditoría.
- DPIAs y evaluaciones continuas: realizar evaluaciones de impacto antes de proyectos nuevos y auditorías regulares.
- Políticas de retención y eliminación: definir plazos y procedimientos de eliminación segura conforme a la finalidad del tratamiento.
- Acuerdos contractuales y formación: firmar BAAs y cláusulas de protección con terceros y capacitar al personal en privacidad y seguridad.
- Respuesta a incidentes y gobernanza: tener procedimientos documentados para detección, notificación y mitigación de brechas, y designar responsables (por ejemplo, DPO cuando proceda).
Seguridad y gestión de riesgos: ISO/IEC 27001, ISO 14971 y normas para software médico
Seguridad y gestión de riesgos en el ámbito sanitario exige una integración clara entre la protección de la información y la evaluación sistemática de peligros asociados a dispositivos y software médico. La combinación de prácticas de ciberseguridad con metodologías de riesgo específicas del sector reduce la probabilidad de fallos clínicos, pérdidas de confidencialidad y afectación a la integridad o disponibilidad de datos de pacientes, aspectos críticos para el cumplimiento regulatorio y la confianza de usuarios y profesionales.
La norma ISO/IEC 27001 establece un sistema de gestión de seguridad de la información (SGSI) aplicable a organizaciones que manejan datos sanitarios y soporte de software médico: define controles, evaluación de riesgos de seguridad, medidas de tratamiento y requisitos de mejora continua que ayudan a proteger la confidencialidad, integridad y disponibilidad de la información clínica y operativa.
Por su parte, ISO 14971 es la referencia para la gestión de riesgos de dispositivos médicos y aplica igualmente al software médico; proporciona un marco para identificar peligros, estimar y evaluar riesgos, implementar controles y evaluar el riesgo residual frente a beneficios clínicos. Su implementación permite documentar decisiones de mitigación, prioridades de diseño y verificación de que los riesgos se mantienen en niveles aceptables durante el ciclo de vida del producto.
Para el software médico (incluido SaMD), las normas y guías técnicas se complementan entre sí y con requisitos regulatorios: por ejemplo, estándares de ciclo de vida del software como IEC 62304, las expectativas de usabilidad (IEC 62366) y marcos regulatorios como el MDR en la UE o las guías de la FDA en EE. UU. Integrar ISO/IEC 27001 e ISO 14971 con estos requisitos técnicos asegura un enfoque holístico de cumplimiento, gestión de vulnerabilidades, trazabilidad y controles de seguridad desde el diseño hasta el mantenimiento.
Calidad de datos y interoperabilidad: DICOM, HL7 FHIR, FAIR y etiquetado clínico para entrenamiento
Calidad de datos y interoperabilidad son pilares para obtener modelos clínicos fiables: formatos y normas como DICOM y HL7 FHIR garantizan que imágenes, metadatos y registros clínicos se capturen de forma estructurada y consistente. DICOM estandariza la representación y los metadatos de imágenes médicas, mientras que HL7 FHIR facilita el intercambio de recursos clínicos (pacientes, observaciones, informes) entre sistemas; ambos reducen la ambigüedad semántica y mejoran la trazabilidad necesaria para entrenamiento y validación.
Las pautas FAIR (Findable, Accessible, Interoperable, Reusable) complementan estas normas técnicas al orientar políticas de gestión: metadatos ricos, identificadores persistentes y controles de acceso reproducibles aumentan la reutilización segura de datos clínicos para investigación y entrenamiento. La interoperabilidad semántica se refuerza con vocabularios y ontologías (por ejemplo, SNOMED o LOINC) que permiten mapear campos entre DICOM y FHIR y mantener coherencia en etiquetados y resultados clínicos.
El etiquetado clínico para entrenamiento requiere protocolos documentados, control de calidad y trazabilidad de anotaciones para asegurar validez y reproducibilidad. Buenas prácticas incluyen:
- Protocolos de anotación estandarizados y formación de annotadores.
- Controles de calidad como revisión por pares e indicadores de acuerdo interevaluador.
- Enlace de etiquetas a metadatos (DICOM/FHIR) y registro de procedencia para auditoría.
- Desidentificación y gobernanza para cumplimiento legal y reutilización responsable.
Validación clínica y evaluación de rendimiento: guías de la FDA, CE y métricas para despliegue seguro
FDA y el marcado CE exigen evidencia clínica y técnica clara antes del despliegue de dispositivos basados en algoritmos. La Agencia de Alimentos y Medicamentos de EE. UU. (FDA) aplica marcos regulatorios para Software como Dispositivo Médico (SaMD), incluyendo vías de premarket (p. ej., 510(k), De Novo) y documentos específicos sobre modificaciones basadas en AI/ML; estos requieren un dossier con datos clínicos, análisis de riesgos y una estrategia de vigilancia post-comercialización. En la Unión Europea, el Reglamento (UE) 2017/745 (MDR) obliga al fabricante a realizar una evaluación clínica documentada (CER), gestionar el riesgo conforme a ISO 14971 y demostrar un sistema de calidad (por ejemplo ISO 13485) para obtener la conformidad CE.
La validación clínica debe incluir diseños apropiados según el alcance: validación interna y externa en cohortes multicéntricas, estudios prospectivos y comparaciones con la práctica estándar cuando proceda. Es imprescindible declarar un plan de análisis estadístico previo, tamaños muestrales con potencia suficiente, criterios de referencia (ground truth) validados y procedimientos de enmascaramiento para minimizar sesgos. Además de la exactitud diagnóstica, la evaluación debe cubrir factibilidad operativa, interoperabilidad con sistemas clínicos y análisis de subgrupos que revelen sesgos o limitaciones en poblaciones reales.
Métricas clave para despliegue seguro
- Sensibilidad y especificidad: evaluar detección y exclusión de eventos clínicos relevantes.
- Valor predictivo positivo/negativo (PPV/NPV): interpretar utilidad según prevalencia clínica.
- AUC/ROC y F1: medir discriminación global y equilibrio entre precisión y exhaustividad.
- Calibración: asegurar que las probabilidades predichas reflejen riesgos reales.
- Análisis de utilidad clínica: decision curve o impacto en resultados clínicos y flujo de trabajo.
- Robustez y detección de deriva: métricas de monitorización post‑comercialización, tasas de error, y alertas de cambio en la distribución de datos.


